问题描述 设备版本:S5720 V200R010C00SPC600 问题描述:ssh登录认证无法通过。 告警信息 ssh认证密码错误 处理过程 1、在交换机上删除默认路由后,ssh可以正常认证登录; 2、但删除默认路由之后
 2025-09-12

1. OSI七层模型 是什么:将网络通信划分为7个逻辑层次(物理、数据链路、网络、传输、会话、表示、应用)。 为什么重要:它是分析问题的“地图”。当故障发生时,你能判断是物理层(线缆)问题,还是应用层(服务)问题。 工程师视角:TCP在第4层,IP在第3层,VLAN在第2层——分层思维是排障的
 2025-09-11
问题描述 软件版本: S7706软件版本: V200R008C00SPC500 S5720软件版本:v200r008c00spc500 组网概况: 两台S7706堆叠作为SVF组网的Parent、19台S5720做一级AS。 网络拓扑: 配置脚本:不涉及
2025-09-11
一、select函数 #include <sys/select.h> int select(int nfds, fd_set *readfds, fd_set *writefds, fd_set *exceptfds, struct timeval *timeout);
 2025-09-10
1. OSI七层模型 是什么:将网络通信划分为7个逻辑层次(物理、数据链路、网络、传输、会话、表示、应用)。 为什么重要:它是分析问题的“地图”。当故障发生时,你能判断是物理层(线缆)问题,还是应用层(服务)问题。 工程师视角:TCP在第4层,IP在第3层,VLAN在第2层——分层思维是排障的
2025-09-10
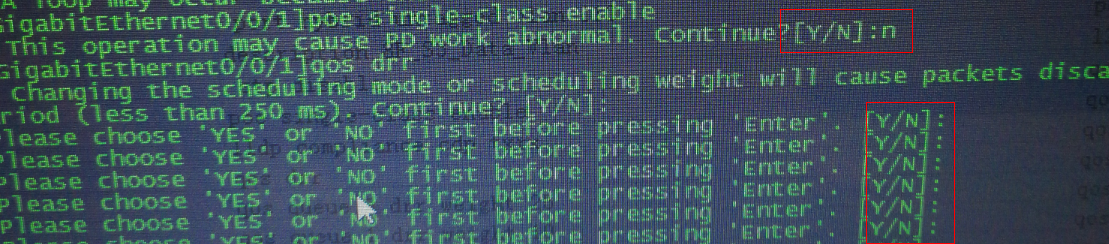
问题描述 现象:客户发现每次在输入有些较为重要的配置命令后,总是会在下一命令行有提示是否确认执行,请输入[Y/N]:的提示信息。例如: 这让客户很苦恼,客户想有没有一条命令可以取消以上提示信息。 解决方案 以上现象表明:该设备目前在机机模式下,直接在
2025-09-10
问题描述 用户配置S5720S-52X-PWR-LI-AC通过ssh方式登录 主要相关配置 aaa authentication-scheme default authorization-scheme default accounting-scheme default
2025-09-09
一、“信任接入”到“零信任网络” 传统园区网络往往默认“物理端口接入即信任”,这带来了诸多安全隐患: 员工随意接入个人设备(如路由器、手机热点),引发环路或 IP 冲突 攻击者通过 MAC 欺骗或泛洪攻击,实施中间人攻击(MITM) 非法用户接入后扫描内网,扩大攻击面
2025-09-09
问题描述 S5720 ntp正常工作了半年,突然之间ntp同步就失败了,软件版本是 S5700EI-V200R005C00SPC500.zip 告警信息 Nov 19 2018 11:49:42+08:00 gslz_S_a11 %%01NTP/4/SOURCE_LOST(l)[0]:Syst
2025-09-08
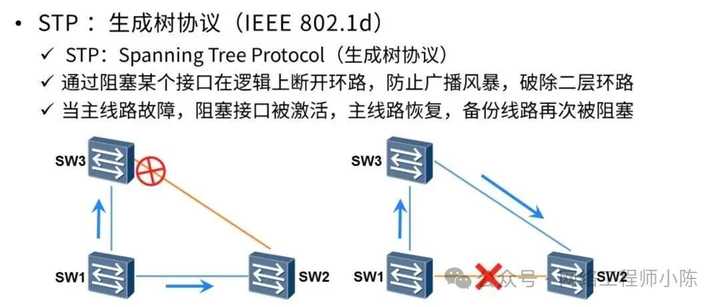
一、根本问题:STP 没有在所有设备上启用 这是最常见也最容易被忽视的问题。 场景还原: 核心和汇聚层交换机启用了 STP 接入层使用了非网管交换机或默认关闭 STP 的低端交换机 用户私自接入一个家用路由器或小型交换机,形成物理环路 由于非网管设备不参与
2025-09-08