问题描述 S6720-30L-HI-24S堆叠和eSight TaiShan 200服务器对接, TaiShan 200服务器要使用bond接口,无法Ping通IP地址 处理过程 1. 通过检查产品手册,eSight服务器bond接口有2种模式,主备模式(act
 2025-09-19
问题描述 在参与客户数据中心网络扩容项目中,在完成2台S6720交换机堆叠配置以及堆叠线路链接以后查看堆叠组状态发现堆叠报错。堆叠口采用交换机业务口。 以下是在该项目中对设备进行的配置: <S6720-1> system-view [S6720-1] interfac
2025-09-18

一、tracert 的本质是什么? 一句话概括: ★tracert 是通过设置 IP 包的 TTL 值,一跳跳触发路由器返回 ICMP 超时报文,从而推测出整条路径上的每个节点。 简单来说,它并不是什么“神奇指令”,而是借用了 IP 协议里的一个机制: TTL 是啥? TTL 全称是
 2025-09-18
一、为什么乱划 IP,迟早会出事? 先举几个真实场景: 业务发展快,某网段只划了 /24,现在设备 500 台,根本不够用 VLAN 隔离想加个新网段,结果跟现有网段“交叉”,冲突不断 两个子网合并迁移,发现地址段重了,得全改 跨区域运维,IP 没规律,谁也不知道谁
2025-09-17
问题描述 服务器在向所有PC进行网络同传,给所有PC进行网络数据下发时,出现某几个端口流量较大,导致CPU负荷较高,引起整个网络卡顿。 告警信息 Apr 2 2000 01:50:38 S652XE_403 %%01IFPDT/4/INT_OUTBRDR(l)
2025-09-17

01 为什么需要网络监控工具 网络监控工具对于维护网络至关重要,因为它们允许您从中心位置监视连接到网络的设备。 这些工具有助于标记性能不佳的设备,以便您可以介入并进行故障排除以找到问题的根源。 进行深入的故障排除可以最大限度地减少性能问题并防止安全漏洞。实际上,这可以使网络保持在线并消除不必要
2025-09-16

问题描述 某项目中遇见终端摄像头的流量特别大,每路摄像头的流量大概为6G左右,即S6700交换机之间需要增加带宽,4根链路做链路聚合Eth-trunk,但是做完链路聚合后发现其中一根链路的接口带宽流量使用率特别大,达到90%左右,其它三根线的接口带宽流量占有率比较小,甚至有一根链路的接口流
2025-09-16

方法一:Linux 环境—— netstat 或 ss + kill 第1步:查找占用端口的进程 # 方法1:使用 netstat(经典命令) sudo netstat -tulnp | grep :8080 # 方法2:使用 ss(更现代、更快,推荐) sudo ss -tulnp
2025-09-15
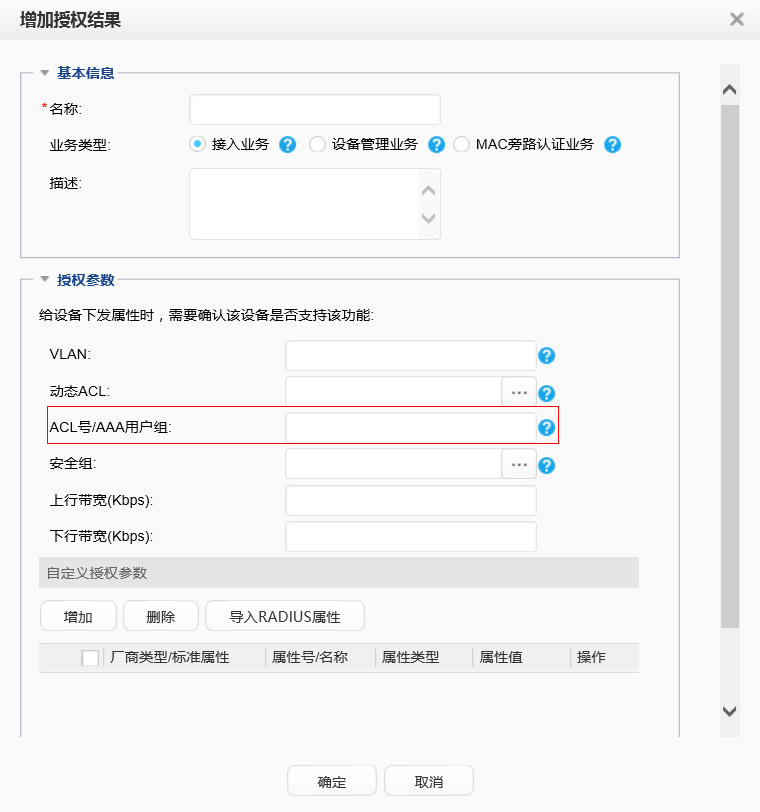
问题描述 S5730-48C-SI对接Agile Controller-Campus做MAC认证,终端失败但是可以上网。 关键配置: # authentication-profile name p1 mac-access-profile mac authent
2025-09-15

缺少“IP地址与关键配置” → 看了等于白看 典型现象: 图中只画了“交换机A”、“路由器B”,但没有IP、没有VLAN、没有网关。 当同事需要排查某台服务器连通性时,还得再问你一遍:“它的网关是多少?” 结果:拓扑图沦为“摆设”,实用性归零。 ✅ 正确做法:在设备或接口旁标注核心网络参数
2025-09-12