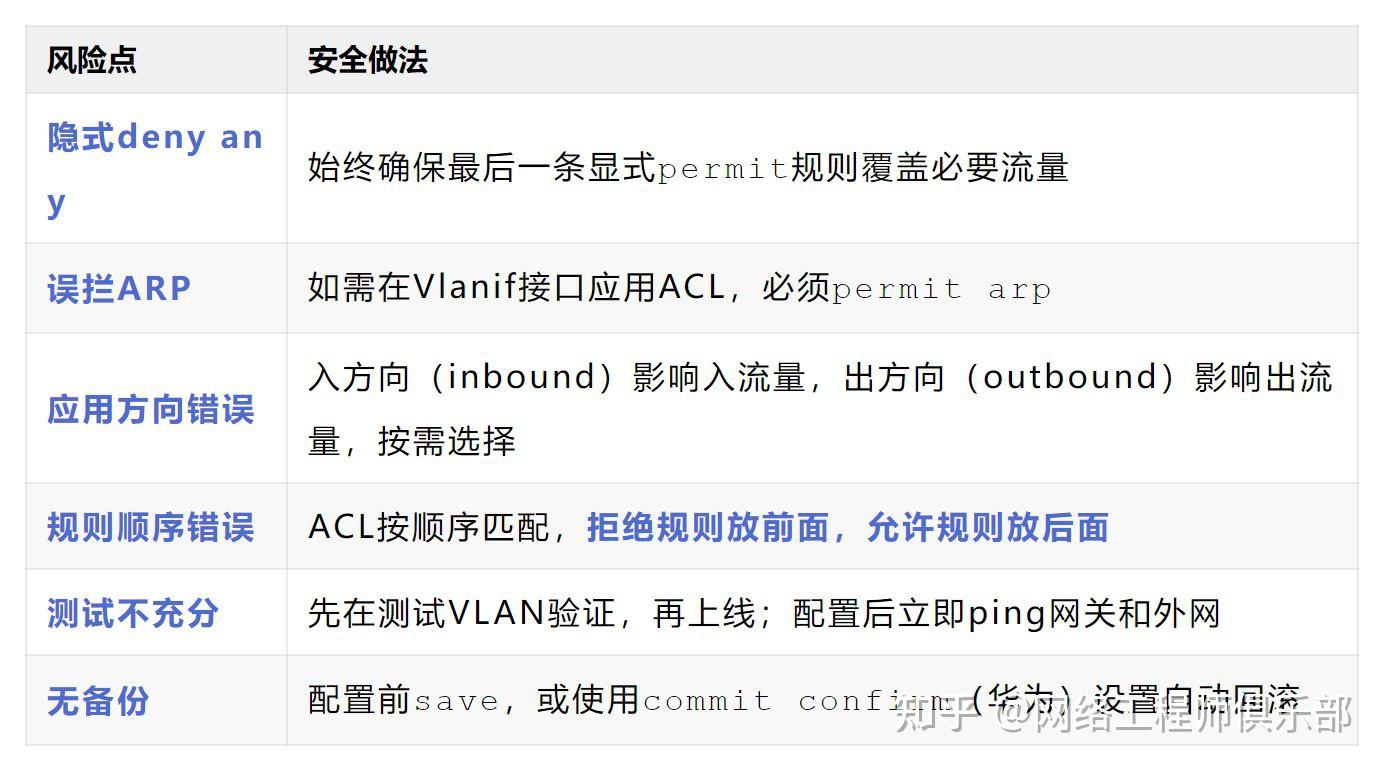
一、事故现场 网络环境: 用户VLAN:VLAN 10(192.168.10.0/24) 网关:三层交换机 S6730,接口 Vlanif 10 需求:禁止IP为192.168.10.100的终端访问外网 工程师操作: # 创建ACL 3000 [Huawei] a
 2026-07-27
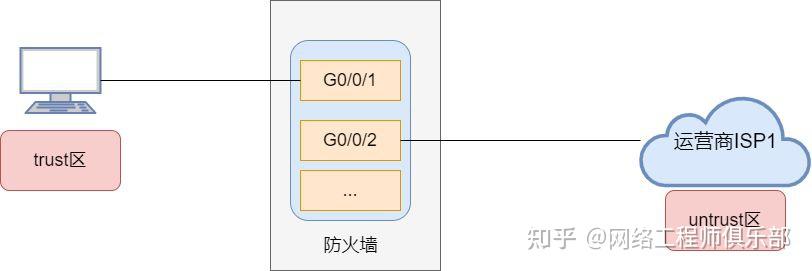
一、安全设备为何“拖后腿”? 典型表现: ✅ 内网测速正常,过防火墙后速度骤降 ✅ ping 防火墙自身延迟低,但 ping 外网延迟高、丢包 ✅ 业务高峰期(如视频会议、大文件传输)连接失败或中断 ✅ 防火墙CPU或内存利用率持续 >
2026-07-24
01 IP地址只能解决——“我是谁”和“谁在我家附近” 01 同网段通信:不需要网关 假设你的电脑: IP:192.168.10.100 子网掩码:255.255.255.0 目标设备:192.168.10.200 通信过程: 系统发现目标IP在同一
2026-07-23
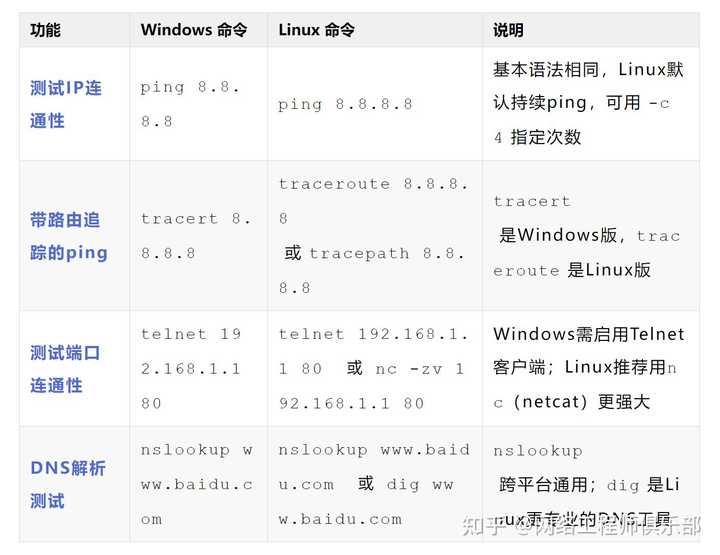
一、网络连通性测试 小技巧:<br/>Windows 10/11 已支持 curl、ssh、ping6 等Linux风格命令,体验更一致。 二、网络连接与端口状态 三、网络配置与接口管理 四、高级网络诊断 五、命令语法对比示例
2026-07-22
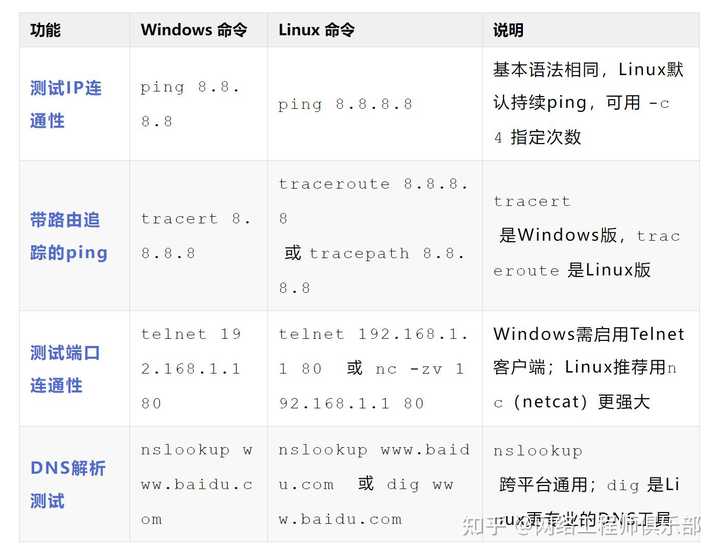
一、网络连通性测试 小技巧:<br/>Windows 10/11 已支持 curl、ssh、ping6 等Linux风格命令,体验更一致。 二、网络连接与端口状态 三、网络配置与接口管理 四、高级网络诊断 五、命令语法对比示例
2026-07-21
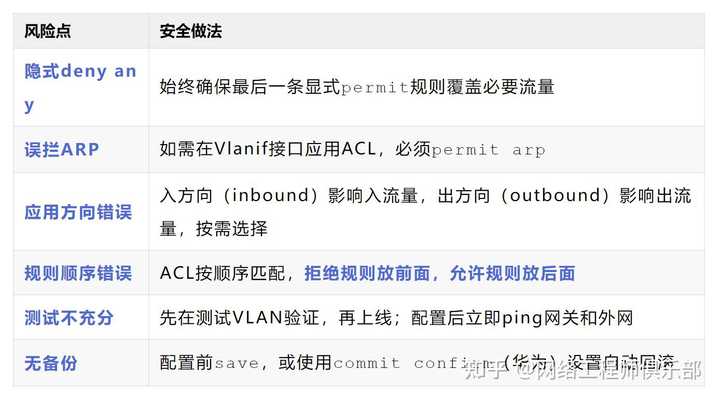
一、事故现场 网络环境: 用户VLAN:VLAN 10(192.168.10.0/24) 网关:三层交换机 S6730,接口 Vlanif 10 需求:禁止IP为192.168.10.100的终端访问外网 工程师操作: # 创建ACL 3000 [Huawei] a
2026-07-20
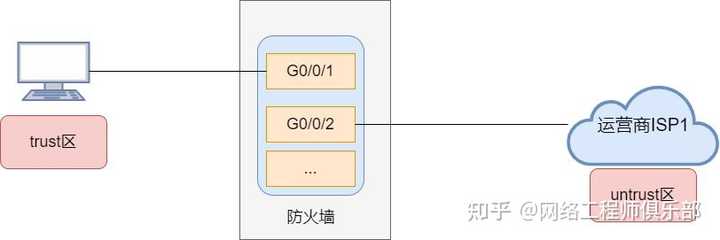
一、安全设备为何“拖后腿”? 典型表现: ✅ 内网测速正常,过防火墙后速度骤降 ✅ ping 防火墙自身延迟低,但 ping 外网延迟高、丢包 ✅ 业务高峰期(如视频会议、大文件传输)连接失败或中断 ✅ 防火墙CPU或内存利用率持续 >80% ✅ 日志中频繁
2026-07-17
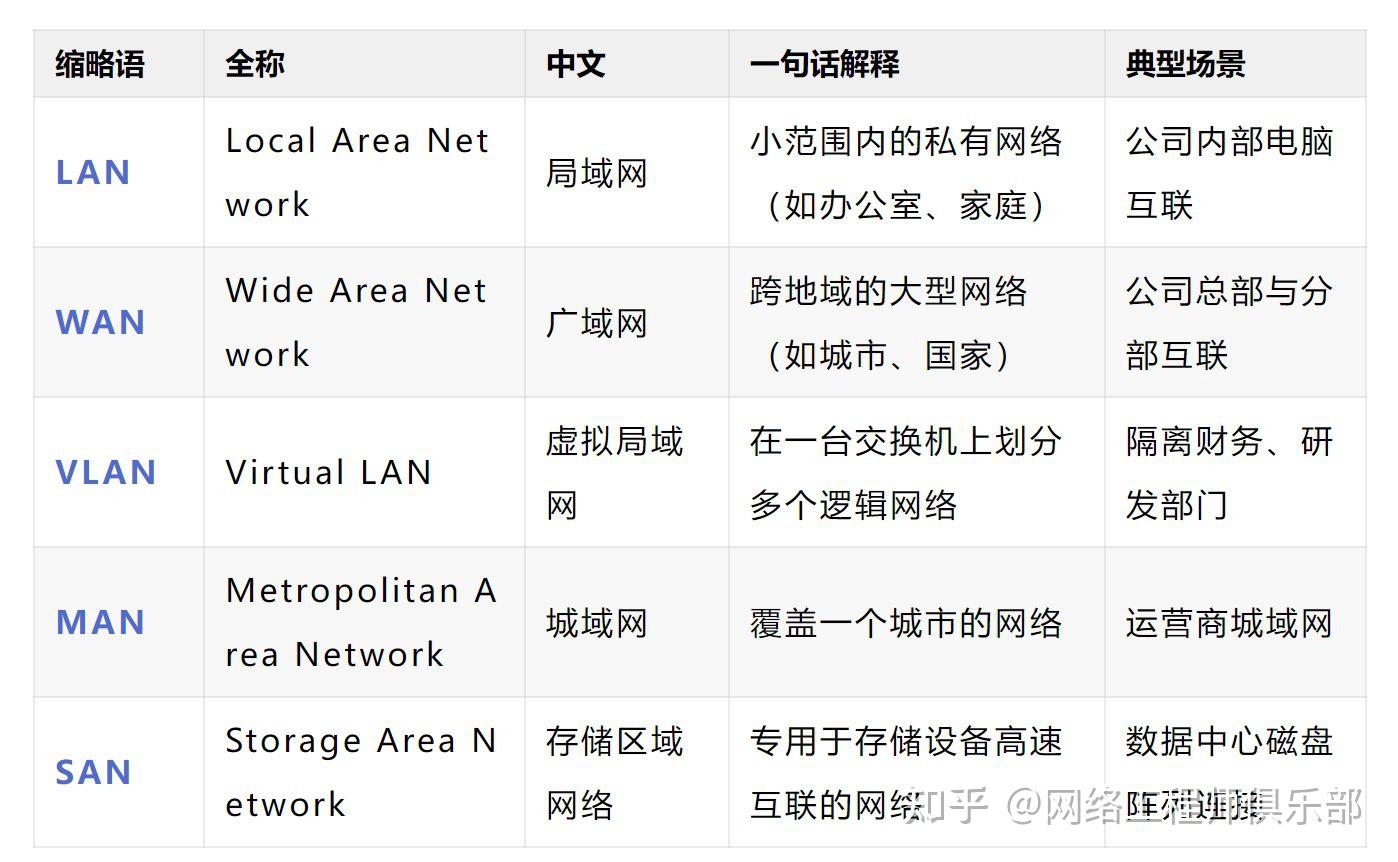
一、基础架构 📌 图解 VLAN: 一台物理交换机 → 划分为 VLAN 10(财务)、VLAN 20(研发)→ 二层隔离,互不干扰。 二、安全与访问控制 🔐 NAT vs PAT:
2026-07-16
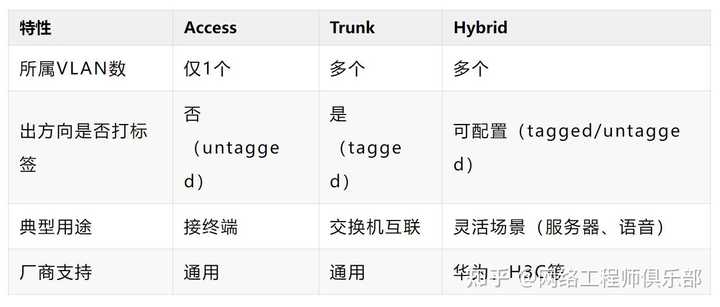
一、Hybrid端口的核心特性 定义: Hybrid端口是华为、H3C等厂商特有的端口类型(思科无此概念), 它可以: ✅ 同时属于多个VLAN ✅ 控制每个VLAN帧是否打标签(tagged/untagged) ✅ 在入方向过滤VLAN 简单说:<br/
2026-07-15
一、传统STP为何不够用? 传统STP(802.1D)三大缺陷: 收敛慢:端口状态切换(Listening → Learning → Forwarding)需30~50秒 单生成树:所有VLAN共用一棵树,无法实现负载分担 链路利用率低:备份链路默认阻塞,
2026-07-14