
总体说明,网络中有VLAN用户若干,有三条出口。在核心交换机上设置策略路由,使核心交换机根据预先设置好的ACL流的匹配来决定将数据库丢往三个出口的其中一个。简单配置步骤如下: 一、网络说明 设备管理地址: 核心交换机:型号Quidway S8508,IP 192.168.0.254(v
 2024-03-19
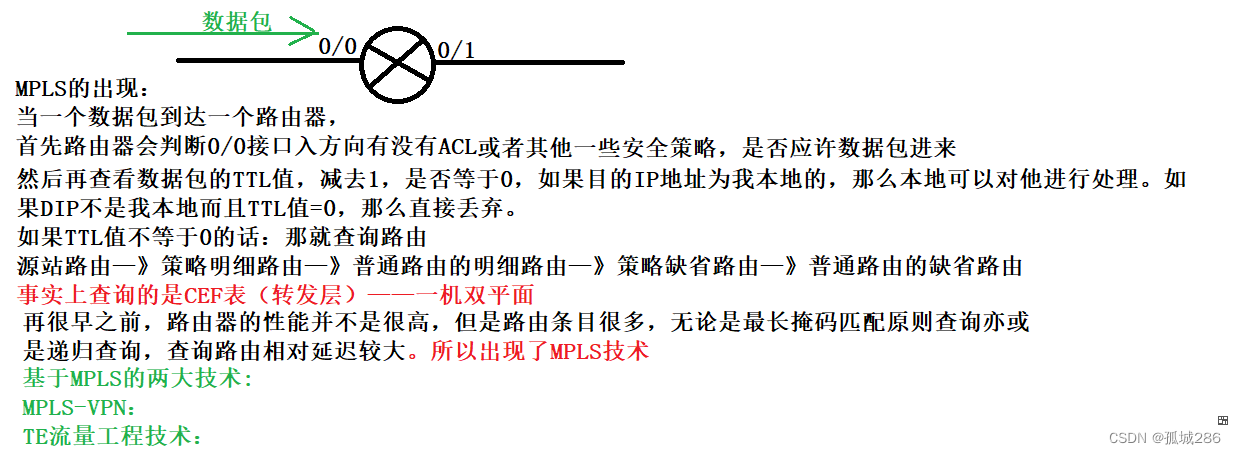
目录 一、MPLS的由来: 二、MPLS原理: 三、MPLS应用场景 — BGP路由转发黑洞的解决: (1)理论图解: (2)实验讲解: 一、MPLS的由来: 二、MPLS原理: 三、MPLS应用场景 — BGP路由转发黑洞的解决: (1
2024-03-19
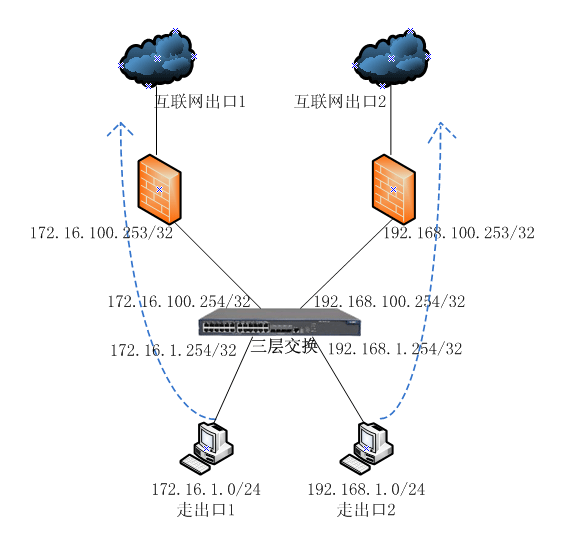
拓扑图: 网络情况如下: 用户1网络:172.16.1.0/24 用户2网络: 192.168.1.0/24 至出口1网络:172.16.100.0/24 至出口2网络:192.168.100.0/24 实现功能:用户1通过互联网出口1,用户2通过互联网出口2。 功能实现:
2024-03-18

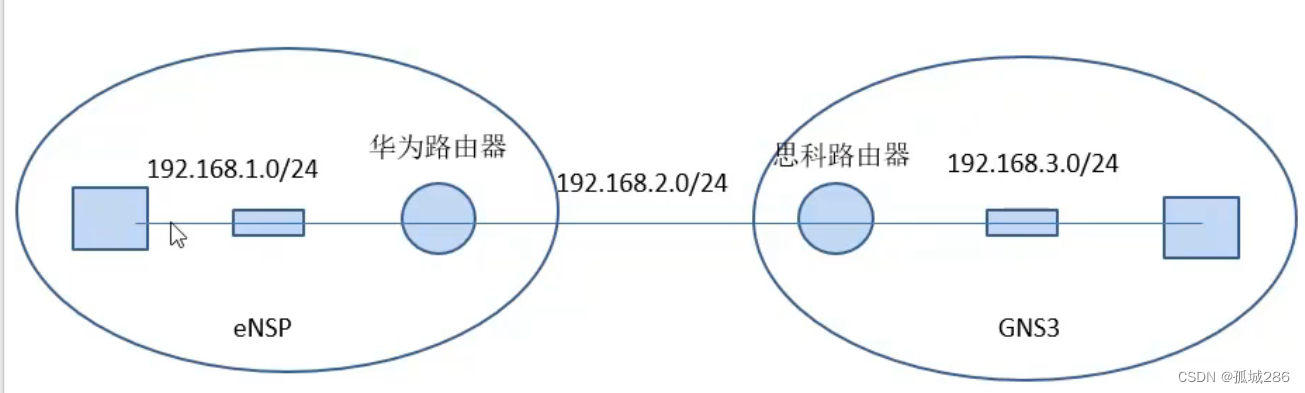
目录 一、总拓扑规划: 二、思科 GNS3操作: 三、华为eNSP操作: 四:路由处理: • 需求:eNSP 的pc能和GNS3中的pc通信: • 操作:两边通过绑定物理机上的网卡,然后使其通信 一、总拓扑规划: 二、思科 GNS3操作:
2024-03-15
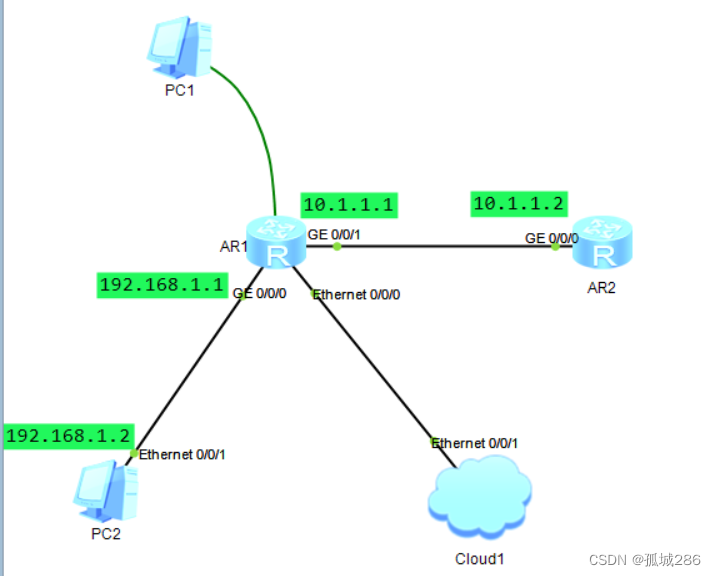
操作:使用桥接技术,让eNSP里的Cloud网络与电脑里的网卡关联起来。 —— ①拓扑: —— 操作+注意点: ensp中所需连接的接口ip为:10.168.1.254(必须和物理pc处于同一个网段,且ip不能冲突) 如果相连接口不能配置ip的话(eNSP上AR1220的
2024-03-14
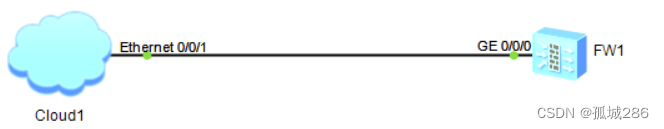
操作:使用桥接技术,让eNSP里的Cloud网络与电脑里的网卡关联起来。 ① 防火墙(USG 6000V)配置: 华为防火墙默认账号密码为:账号:admin 密码:Admin@123 登录防火墙配置接口ip和放行策略 记得关闭本机防火墙 <FW>system-v
2024-03-13
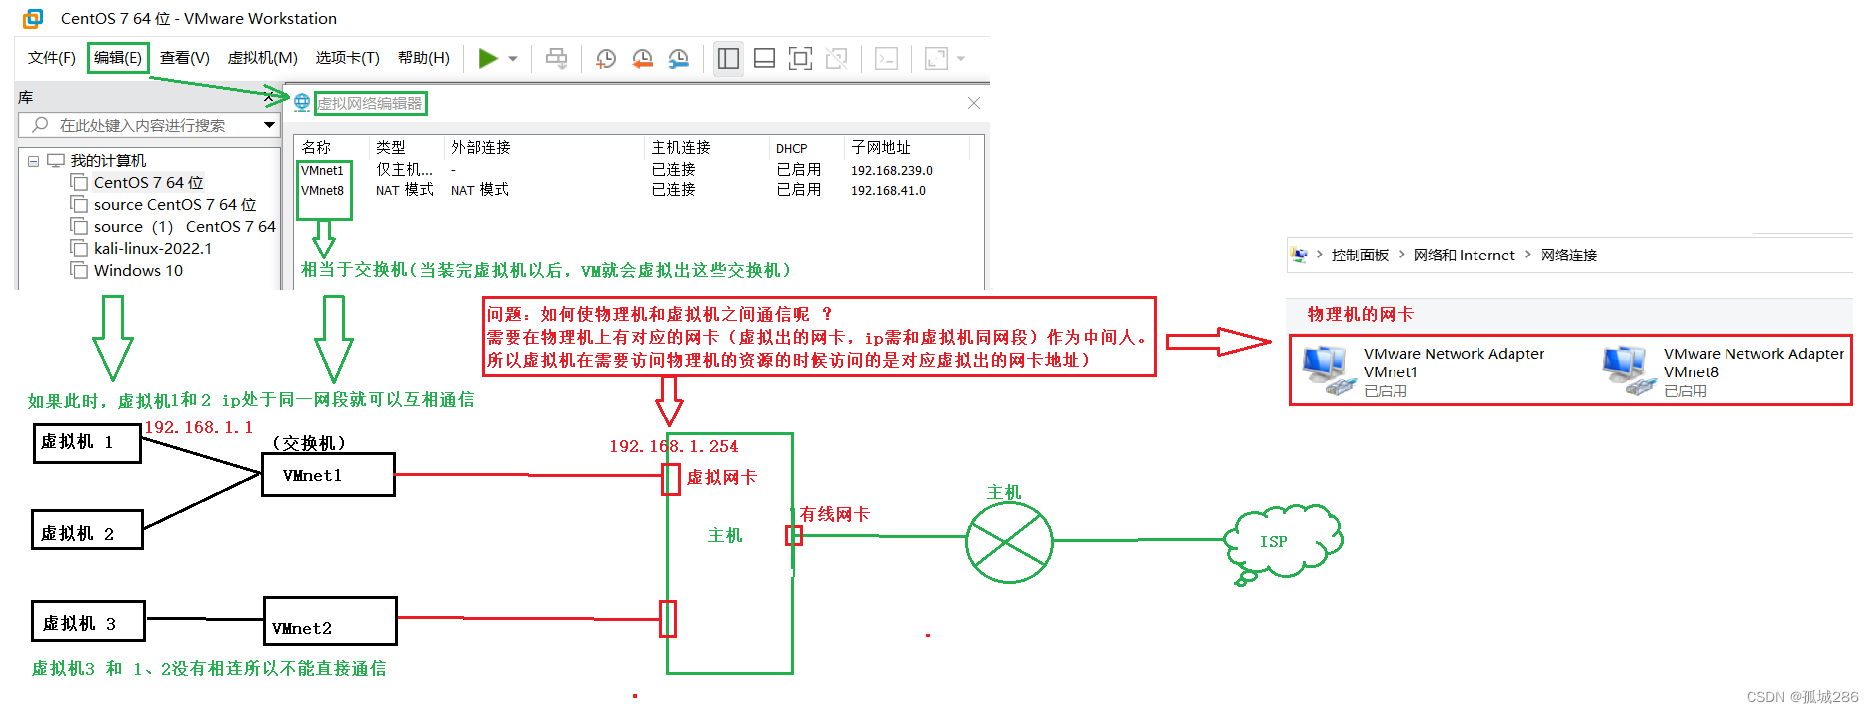
目录 ① 虚拟机和物理机访问原理: ②虚拟机访问ensp设备原理: ③cloud配置: ④ ping测试: ① 虚拟机和物理机访问原理: ②虚拟机访问ensp设备原理: ③cloud配置: 配置解释: eNSP教程 —— 物理机如何使用web登录到防火墙
2024-03-12

一、冲突域: (1)HUB组网: • Hub是工作在物理层的设备,在物理层不会关心各个数据的头部,所有的数据都是转换为电信号传播的 • Hub收到的数据(复制数据)会向全网泛洪(以泛洪的方式发送数据) • Hub组建的网络要想正常的转发数据,那么保证hub的总线上任意时刻只有一台设备发送数据
2024-03-08

一、 免费ARP用途: • 用途:用于地址冲突检测 • 什么时候发:(ip或者MAC)地址变更/接口重启/接口获取地址(手动/DHCP) (1)实验验证: • ①首先拓扑搭建完成,打开转包软件开始抓包……..发现并没有包通过 • ②配置其中一个接口IP出现转包如下图: (
 2024-03-07