问题描述 在mac认证名单里的设备,mac认证成功,新接入的设备,mac认证失败。添加认证的mac后,认证依然失败。30分钟后认证才能通过 告警信息 从trace信息查看是服务器拒绝了认证,导致mac认证失败的,但是从客户的描述中来看,此现象只能维持30分
 2025-08-18
LST2XP32单板支持32个4:1收敛的10GE端口,其中端口号1、5、9、13为一个收敛组,2、6、10、14为一个收敛组,3、7、11、15为一个收敛组,4、8、12、16为一个收敛组,其他的收敛组照此类推,每个收敛组共有10G带宽,整板80G带宽。
 2025-08-15

问题描述 客户侧接入交换机配置完成后需要进行补丁升级 解决方案 1.获取补丁文件 本次补丁获取方式如下:S5720补丁 2.配置便携机为FTP服务器 更改本地以太网属性,IP地址如图配置 打开IPOP,将Home Dir设置为便携
2025-08-15

一、基础信息对比 看上去,两者“出身”相差不小,也正因为背景不同,它们的设计目标和侧重点也不一样。 二、解析速度与稳定性:谁更快? 速度方面,看地理、看运营商、看目标域名类型。 对于中国大陆用户来说,114.114.114.114一般拥有更优的 RTT(往返时延),因
 2025-08-15
LST1CP4单板支持4个2:1收敛的100GE端口,其中端口号1、2为一个收敛组,3、4为一个收敛组。每个收敛组共有100G带宽,整板200G带宽。
2025-08-14
问题描述 设备:S5700(V200R003C00SPC30+SPH012) 组网:S5700接入双上联至S9700汇聚交换机,接入与汇聚之间使用链路聚合。 现象:S5700-1交换机接入端口G0/0/41已配置边缘端口,当PC1重启时接入交换机S5700-1产生S
2025-08-14
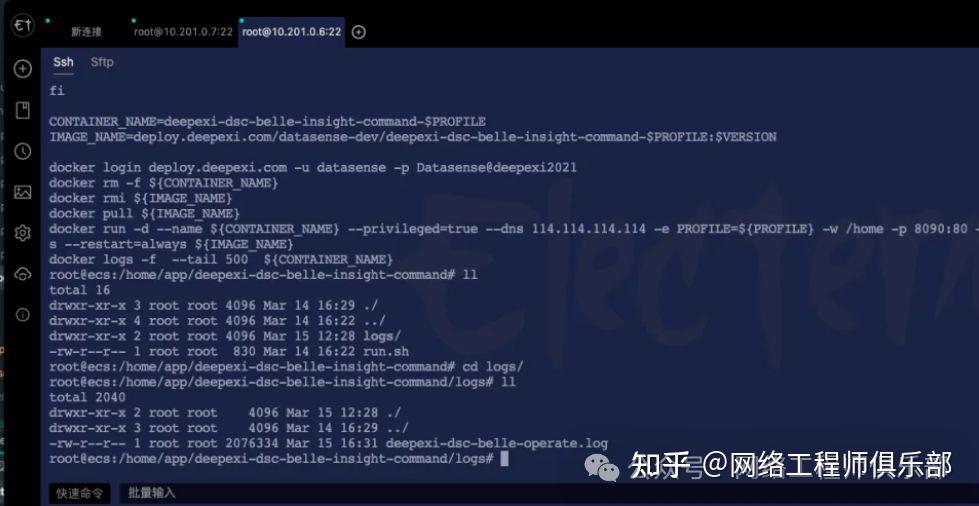
01 electerm简介 electerm 是一个跨平台的 SSH 客户端,可用于在 Windows,macOS 和 Linux 操作系统上连接和管理远程服务器。 它支持多个 SSH 会话,可以同时打开多个标签页和窗口,并具有自动完成、自动重连、多种主题
2025-08-14
LST1XP40RFD和LST1XP40RFG单板均支持40个10GE端口,其中端口号1~20为一个收敛组,21~40为一个收敛组,每个收敛组共有160G带宽,整板320G带宽。
2025-08-13
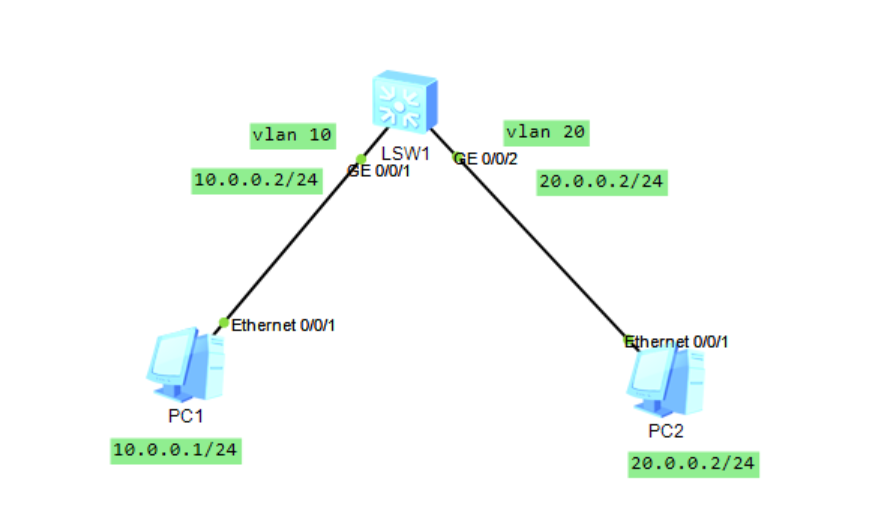
问题描述 如上图所示,一台交换机上下挂两台pc,一台是pc1一台pc2,pc1和pc2处于不同的vlan,不同的网段,由于客户现场环境为pc2为服务器,网关都放在交换机上,pc1为一台可进行操作的笔记本,现场的配置如如所示,基本的二层组网环境,G0/0/01口和G0/0/02口连接
2025-08-13
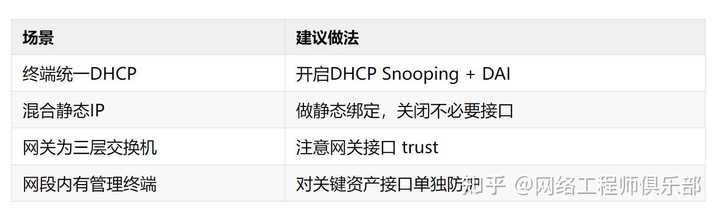
1. 先别讲配置,ARP欺骗到底咋回事? ARP是二层协议,作用是将IP地址解析成MAC地址,而ARP欺骗攻击的本质就是:发伪造的ARP响应,把目标设备的IP-MAC映射篡改了。 比如: 攻击者伪装成网关(发送我就是192.168.1.1,这里是我的MAC),让PC把网关指向他;
2025-08-13