一、“信任接入”到“零信任网络” 传统园区网络往往默认“物理端口接入即信任”,这带来了诸多安全隐患: 员工随意接入个人设备(如路由器、手机热点),引发环路或 IP 冲突 攻击者通过 MAC 欺骗或泛洪攻击,实施中间人攻击(MITM) 非法用户接入后扫描内网,扩大攻击面
 2025-09-09
一、故障现象 路由器CPU tnet/tnet6进程利用率高 二、组网拓扑 无 三、可能原因 1、设备接口没有开启REF; 2、设备收到大量异常报文或设备受到攻击 ; 四、排查步骤 步骤一:通过命令show cpu查看哪些进程cpu利用率高。 Ruijie#show cpu ==
 2025-09-08
问题描述 S5720 ntp正常工作了半年,突然之间ntp同步就失败了,软件版本是 S5700EI-V200R005C00SPC500.zip 告警信息 Nov 19 2018 11:49:42+08:00 gslz_S_a11 %%01NTP/4/SOURCE_LOST(l)[0]:Syst
 2025-09-08
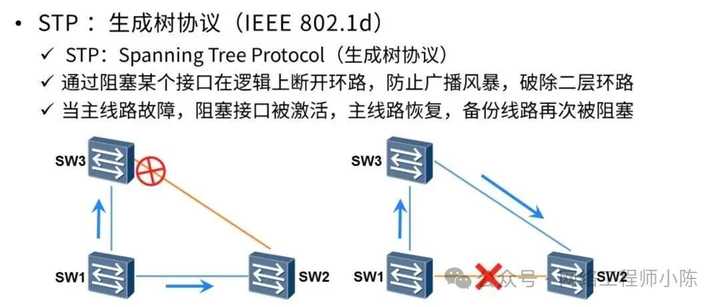
一、根本问题:STP 没有在所有设备上启用 这是最常见也最容易被忽视的问题。 场景还原: 核心和汇聚层交换机启用了 STP 接入层使用了非网管交换机或默认关闭 STP 的低端交换机 用户私自接入一个家用路由器或小型交换机,形成物理环路 由于非网管设备不参与
2025-09-08

当出现Lenovo徽标时,按F1打开 UEFI 设置文本界面。 注:对于ThinkSystem系列服务器,按F1打开 LXPM 图形界面。这是默认设置。请参考文档底部的知识库链接修改设置并允许用户进入 UEFI 设置文本界面。 在 UEFI 文本模式主屏幕上选择系统设置。 3.
 2025-09-08
问题描述 内网存在多个同一批次的ip话机,想多ip话机不做认证,对普通上网用户做802.1x认证 解决方案 1、创建MAC地址段用户的强制域domain ip_phone mac-authen force mac-address f8xx-xx00-0000 m
2025-09-05
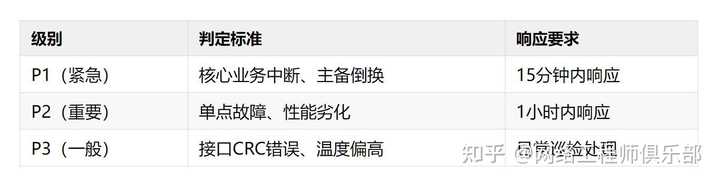
01 告警泛滥的三大根源 要解决问题,先得看清病根。当前网工面临的告警困境,主要来自以下三类: 01 阈值“一刀切” 问题:全网统一设置“CPU > 80%”就告警 后果:业务高峰期频繁误报,导致“告警疲劳” 建议:按设备角色、业务时段动态设置阈值(如:核心层85
2025-09-05

登录XClarity 1. 单击左侧面板中的固件更新,进入固件更新界面。 注意:某些更新需要重新启动服务器,请确保在执行更新之前服务器上没有运行任何操作。 2. 单击浏览更新包。将显示“选择文件”窗口。 3. 选择更新包中对应的XML文件,单击“确定” 。 注
2025-09-04
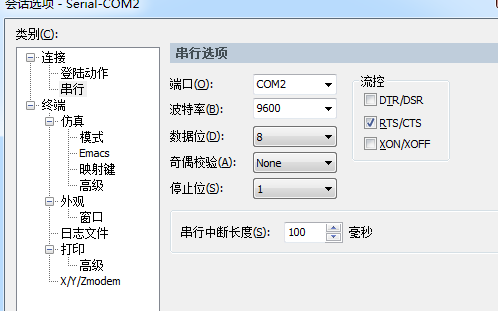
问题描述 如何解决串口一次性粘贴的命令过多(50+),会出现命令错位的问题 如下,将文档里面的如下脚本复制到CRT配置界面的交互窗口: system ........ ........ (省略50余条命令) interface vlanif 1 ip add 192.
2025-09-04

预、查询命令 1、Linux查看显卡信息:(ps:若找不到lspci命令,可以安装 yum install pciutils) lspci | grep -i vga 2、使用nvidia GPU可以: lspci | grep -i nvidia 3、查看显卡驱动 cat /proc/
2025-09-03