
应用场景 堆叠主要应用于那些对于接入端口密度要求比较高的,希望多台交换机能够统一管理与维护的(比如配置工作量少,管理IP地址单一)场景。另外相比与级联方式组网,堆叠方式由于可以采用专门的堆叠模块,提供更高的互联带宽(比如2.5G,10G等)也是客户采用堆叠组网的一个重要原因。堆叠技术主要应用在教育
 2025-03-05
2.1 简介 本节介绍命令行界面配置说明。 2.2 使用命令行在线帮助 在命令行输入过程中,可以在命令行的任意位置输入<?>以获得详尽的在线帮助。下面给出常见的在线帮助应用场景,供参考使用。 在任意视图下,输入<?>即可获取该视图下可以使用的所有命
 2025-03-05
01 IP地址冲突的原因及影响 IP地址冲突是指在同一网络中,两个或多个设备被分配了相同的IP地址,导致其中一个或所有涉及的设备无法正常通信。 01 典型症状包括但不限于 设备无法连接到互联网或内部服务器。 网络速度显著减慢,甚至断开连接。 设备提示“IP地址冲突”错误
 2025-03-05

应用场景: RLDP功能主要是应用到接入层交换机上做环路检测用(汇聚层也可以开RLDP防环,但是控制防范的粒度比较粗糙),特别适用于交换机下联HUB上面自身打环的情况(BPDUGUARD无法实现防止这类的环路),所以我们推荐在项目实施的时候接入层交换机的各个接终端用户的端口都开启RLDP,作为一个
2025-03-04
1 ComwareV7常用命令行视图介绍 1.1 简介 本节介绍ComwareV7常用命令行视图。 设备提供了丰富的功能,不同的功能对应不同的配置和查询命令。为便于用户使用这些命令,设备按功能对命令进行分类组织。功能分类与命令视图对应,当要配置某功能的某条命令时,需要先进入这条命令所在的视
2025-03-04

01 先举个例子 链路聚合将两个或更多物理端口汇聚在一起,形成一个逻辑端口,该端口以一个单个的更高带宽的逻辑链路出现。 链路聚合一般用来连接一个或多个带宽需求大的设备,例如连接骨干网络的服务器或服务器群。它可以用于扩展链路带宽,提供更高的连接可靠性。 直接来看例子,如何配置: 公司有2层楼,
2025-03-04

一、组网需求 双核心的网络环境下,增强网络的稳定性,在主网关设备发生故障时,备份网关设备可以在不影响内外数据通信的前提下进行网关切换,且不需要再修改内部网络的设置。例如:内网有网段vlan10,当核心交换机A或者上联接口出现故障时,数据切换到核心交换机B上通信。 二、网络拓扑:
2025-03-03
终端出现异常,网管员如何能够快速定位到具体的位置? A:SAM的日志会记录用户的NASIP、Port、VLANID等信息;结合VLAN规划列表,可以查到该用户对应的接入设备的IP地址以及用户的端口号
 2025-03-03
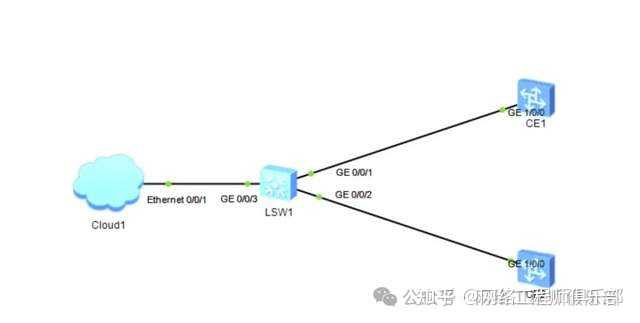
01 测试环境搭建 本次测试环境基于ENSP(Enterprise Network Simulation Platform)构建,测试设备为CE12800。 具体拓扑结构如下: ●CE1的G1/0/0接口配置IP地址为10.255.255.11。 ●CE2的G1/0/0接口配置I
2025-03-03
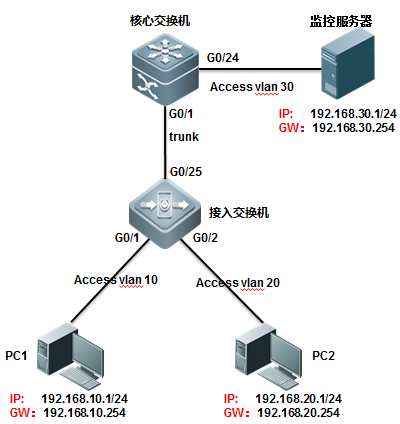
一、组网需求 1、监控服务器能监控192.168.10.0/24网段用户进入核心交换机的流量; 2、监控服务器同时也能监控从核心交换机发送出去到接入交换机的所有流量 二、组网拓扑 三、配置要点 1、在核心交换机上配置ACL,允许用户网段192.168.10.0/24 2、在核心
2025-02-28