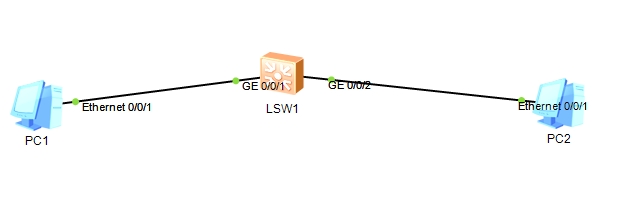
问题描述 S7703交换机在端口应用流策略之后,可以限制访问acl中匹配的IP地址段。如果IP地址段包含部分本地交换机地址,该部分地址无法进行访问限制。 如下图所示,PC1为192.168.24.X地址段 PC2为192.168.8.X地址段。对应PC网关都落在S7703上。通过对P
 2025-11-04
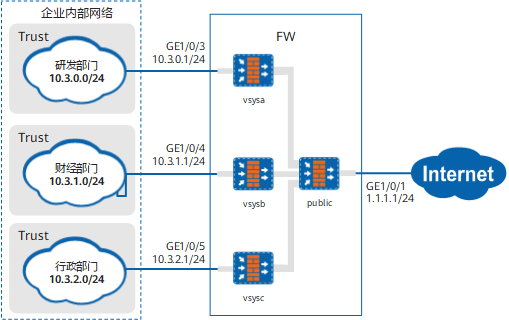
企业内划分为多个部门,各部门间职能和权责划分明确,需要制定不同的网络管理策略,导致配置复杂。FW作为企业网络的出口网关,通过虚拟系统功能实现对不同部门网络的区分管理,降低配置难度。 组网需求 如图1所示,某中型企业A购买一台防火墙作为网关。由于其内网员工众多,根据权限不同划分为研发部门、
 2025-11-04
一、为啥你会被当“IT保姆”?背后的三大根因 1.岗位边界模糊: 很多小公司或者非技术型企业,根本没有精细划分IT职能。 网络、系统、桌面、电话、监控全包,一个“网工”名字,干的是“全栈打杂”。 2.“只会配网”无法突出技术价值: 如果你只会登录交换机改个VLAN、用Ping看通断、会配个
 2025-11-04

服务器的RAID 一、RAID的由来 1.1什么是RAID 磁盘阵列(Redundant Arrays of Independent Drives)又称RAID,有“独立磁盘构成的具有冗余能力的阵列”之意。
 2025-11-04
VPN 即虚拟专用网络,核心原理是借助公用网络(如互联网),通过隧道技术、加密技术和身份认证等手段,构建一条逻辑上的专用安全链路,让数据像在专用网络中一样安全传输,具体可拆解为核心技术支撑和完整工作流程两部分,详情如下: 核心技术支撑 隧道技术:这是 VPN 构建的基础,如同在公
 2025-11-03
问题描述 S7703 终端经过s7703之后,拉到摄像头画面出现卡顿,延迟。 版本:S7700 V200R010C00SPC600 解决方案 交换机在硬件转发建立完成前,采用软件转发进行协助;硬件转发建立完成后,再切换到硬件转发。由于软转发的首包缓存机制和
2025-11-03

FW作为大型企业园区办公区域的接入网关,对区域内网络提供安全防护。区域内存在多个业务部门,管理员为不同的部门分配不同的虚拟系统,以实现对不同部门网络的区分管理。 组网需求 如图1所示,某大型企业园区的区域A中,部署了一台FW作为网关。根据权限不同,区域A内网络划分为研发部门和非研发部门,
2025-11-03

一、Loopback 是啥? Loopback 接口,也叫环回接口,是一种虚拟接口,它不依附于任何物理端口,也不会和链路状态有关。只要设备本身没挂,Loopback 就一直是 UP 的状态。 常见配置方式如下(以 Cisco 为例): interface loopback0 ip addre
2025-11-03

查看服务器硬盘型号,raid配置 有些情况下系统不是自己装的,raid也不是自己配置的,远程登录系统后可能就不知道系统是否有做raid,raid级别?因此稍微总结一下Linux下查看软、硬raid信息的方法。 软件raid:只能通过Linux系
2025-11-03
提高 DNS 服务器性能的核心在于减少查询延迟、降低重复解析压力和优化资源利用,除了配置转发器,还有以下实用方法(以 CentOS/RHEL 上的 BIND 服务为例): 一、启用并优化 DNS 缓存(最有效) DNS 缓存能存储已解析的域名结果,避免重复向外部服务器查询,直接返回本地缓存,大幅
2025-10-31