更改分辨率 xrandr -s 1920x1200_60 本次生效,重启不生效; 此分辨率必须是屏幕分辨率列表中存在的分辨率。 长久生效的方法: 在桌面新建一个startup.sh文件,文件里写入该命令,然后给该sh文件添加可执行权限。 chmod +x startup.sh
 2024-06-05
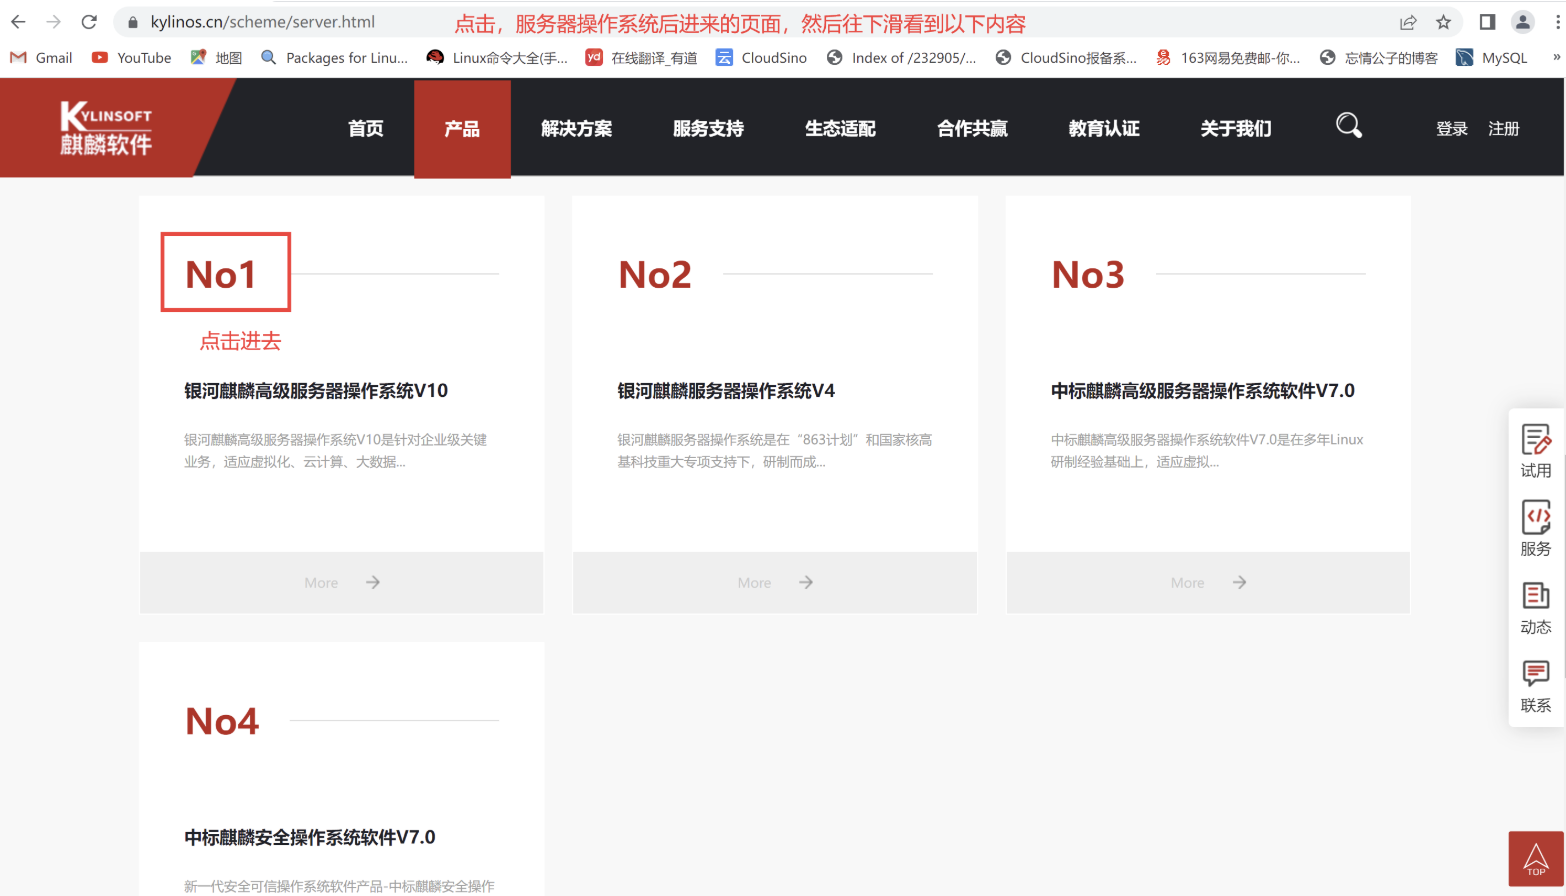
一、安装银河麒麟操作系统 1.1、简介 银河麒麟(KylinOS)原是在863计划和国家核高基科技重大专项支持下,国防科技大学研发的操作系统,后由国防科技大学将品牌授权给天津麒麟 ,后者在2019年与中标软件合并为麒麟软件有限公司 ,继续研制的以Linux为内核的操作系统 。银河麒麟已经发展为银
2024-06-04
1、检查vc证书是否过期: 在vcsa中分别执行如下命令,在每个命令的输出结果中会有 Not After的条目,检查该条目的时间是否已过期: /usr/lib/vmware-vmafd/bin/vecs-cli entry list --store TRUSTED_ROOTS --text
2024-06-03
一、更新你的系统 首先,确保你的操作系统是最新的。这可以通过运行下面的命令来完成: yum update -y 二、安装 Docker CentOS 7 的默认仓库中已经包含 Docker,你可以直接使用 yum 命令进行安装。不过为了确保能安装到最新版本的 Docker,我们将使用 D
2024-05-29
一、手动配置本地源 创建本地源文件夹: mkdir -p /media/centos/ 挂载镜像文件至指定的目录。 mount /dev/cdrom /media/centos 备份原本地源。 cp -rf /etc/yum.repos.d /etc/yum.repos.d_$(date
2024-05-28
一:时间,时区设定 1.查看当前系统日期和时间: date [root@kevin ~]# date 2021年 12月 18日 星期六 21:41:42 CST 2.在中国时区是CST,如果显示时区不正确,修改:tzselect (time zone)输入数字选择
2024-05-24
1.新建一个脚本,如startup.sh java -jar spring-boot.jar 2. 将startup.sh添加到/etc/rc.d/rc.local文件末尾 echo "/data/app/startup.sh" >> /etc/rc.d/rc.local 3.添
2024-05-23
一. 引言 OpenSSL: 是用于保护数据安全的重要工具。它能提供加密,解密等多项功能。 然而,随着技术的发展和新的安全漏洞的出现,使用最新版本的 OpenSSL 成为了重要的需求。 想了解更多可进入官网:https://www.openssl.org/ 有些较新的应用只能安装在op
2024-05-22
CentOS 7默认使用的防火墙是firewalld,要限制IP访问需要进行以下步骤: 防火墙必须是开启的 systemctl start firewalld 1. 查看已有规则 在终端输入以下命令: firewall-cmd --list-all 这会输出当前防火墙的所有规
2024-05-21
一、通过 firewall 添加单个黑名单 只需要把ip添加到 /etc/hosts.deny 文件即可,格式 sshd:$IP:deny vim /etc/hosts.deny # 禁止访问 sshd:*.*.*.*:deny # 允许的访问 sshd:.*.*.*
2024-05-20