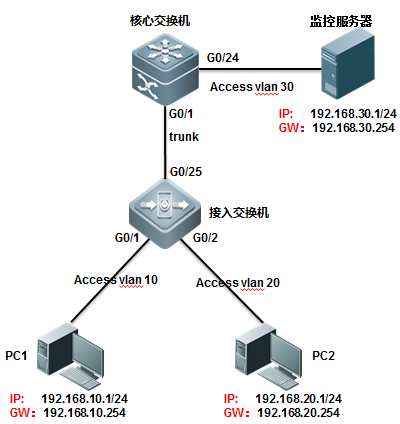
一、组网需求 1、监控服务器能监控192.168.10.0/24网段用户进入核心交换机的流量; 2、监控服务器同时也能监控从核心交换机发送出去到接入交换机的所有流量 二、组网拓扑 三、配置要点 1、在核心交换机上配置ACL,允许用户网段192.168.10.0/24 2、在核心
 2025-02-28

应用场景: 一对多镜像,包含多对多镜像:当你需要把一台交换机上面的一个口或者是多个端口的流量,镜像(复制)到交换机上面的某几个端口的时候,就可以考虑采用交换机的一对多镜像功能。注意镜像的源端口可以是多个端口的双向流量(both)一起镜像到目的口,也可以是部分端口的入方向(rx)流量,与部分端口的出
2025-02-27

功能简介: 端口镜像:用户可以利用端口镜像(SPAN)提供的功能,将指定端口的报文复制到交换机上另一个连接有网络监测设备的端口,进行网络监控与流量分析。通过SPAN可以监控所有从源端口进入和输出的报文,实现报文快速的,原封不动的“复制”。 端口镜像不会改变镜像报文的任何信息,也不会影响原有报文的
2025-02-26
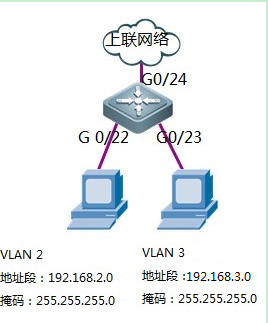
一、组网需求 禁止vlan 2在每天的8:00到18:00访问vlan3,其他时间可以访问。 二、组网拓扑 三、配置要点 1)要先配置设备的时间,参考“设备维护和管理 ---》设备时间设置及查看”章节 2)时间段不能跨0:00,即如果要写晚上10:00
2025-02-25
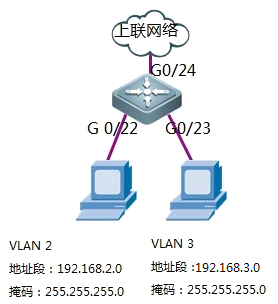
一、组网需求: 禁止vlan 2访问vlan3,但192.168.2.1这个地址不受限制。 二、组网拓扑 三、配置要点: 1)扩展ACL可匹配源地址、目的地址、IP协议,tcp、udp、icmp、igmp待协议; 如要允许所有目的端口是tcp80端口的
2025-02-24

一、组网需求 只允许vlan 2网段的数据通过g0/24上网,其他网段不允许。 二、组网拓扑 三、配置要点: 1) ACL默认最后有一条deny any,故允许(permit)的ACL应该写在上面。若是禁止某网段访问,其他网段均放通,则应该在最后加一条permi
2025-02-21

应用场景: DHCP Snooping:当你的网络中存在DHCP 服务器欺骗的时候就可以考虑采用这个功能,比如网络中有个别终端用的是window 2003,或者2008系统默认开启了DHCP分配IP的服务,或者是一些接入层的端口连接有TPLINK,DLINK这样的无线路由器,开启了DHCP分配IP
2025-02-20

一、组网要求 1)PC1能自动获取vlan2的地址,PC2能自动获取vlan3地址; 2)PC1、PC2的网关在三层交换机上; 3)DHCP服务器在172.16.1.2这台设备上; 二、组网拓扑 三、配置要点: 交换机-1配置vlan 、
2025-02-19
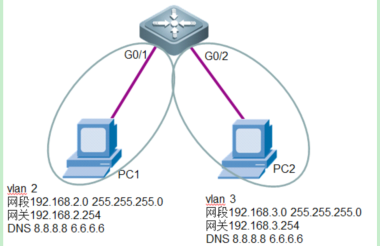
功能介绍: DHCP(Dynamic Host Configuration Protocol,动态主机配置协议),基于Client/Server工作模式,DHCP 服务器为需要动态获取 IP地址的客户端分配 IP地址及网关、DNS等其它参数。 DHCP 有二种机制分配 IP地址:
2025-02-18
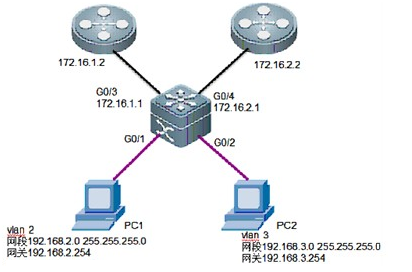
一、组网要求 1)三层交换机的192.168.2.0/24网段访问外网固定走172.16.1.1这条线 2)三层交换机的192.168.3.0/24网段访问外网固定走172.16.2.1这条线 二、组网拓扑 三、配置要点 1、配置vlan划分、接口地
2025-02-17